 Directos
Tele 7 a la carta
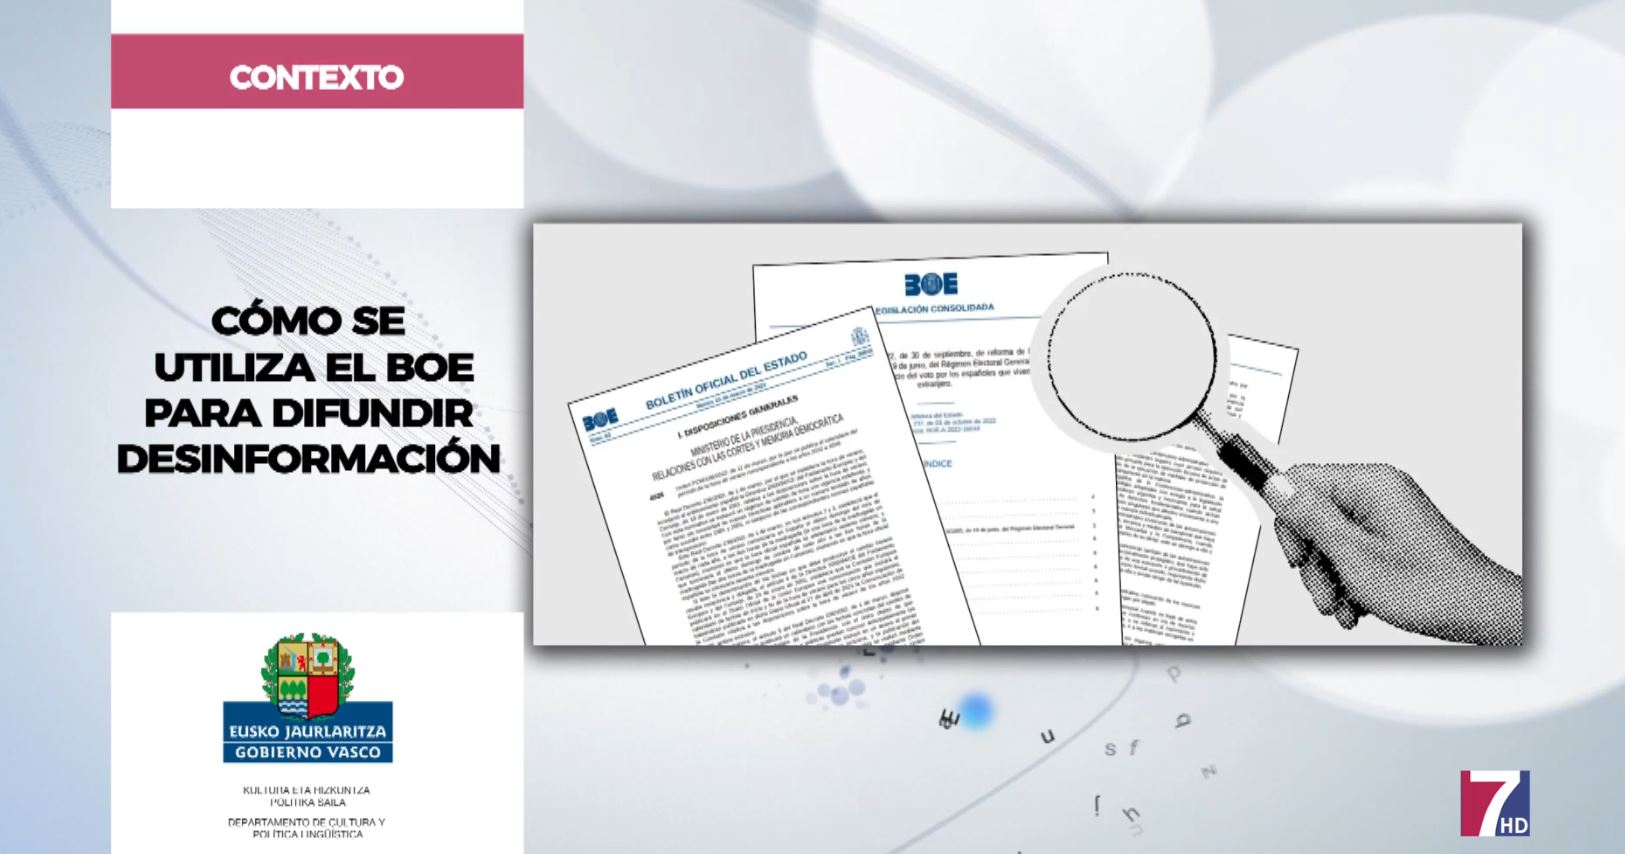
El Boletín Oficial del Estado (BOE) es una fuente oficial, pero eso no significa que todo documento o captura que se comparte atribuyéndole su origen sea auténtico ni que su contenido esté siendo interpretado correctamente. Maldita.es ha recopilado diferentes estrategias utilizadas para difundir desinformación bajo la fórmula “el BOE dice que…”.
Entre ellas están compartir documentos que no han sido publicados en el BOE, presentar como novedades normas o convocatorias que ya existían, atribuir al boletín afirmaciones que no aparecen en ningún documento, utilizar capturas falsas o interpretar de forma incorrecta lo que realmente establece una norma. Un ejemplo reciente es un documento sobre vacunación internacional que se presentó como publicado en el BOE cuando en realidad era un proyecto del Ministerio de Sanidad sometido a consulta pública.
También se han difundido contenidos engañosos sobre supuestos cambios en el servicio militar, un nuevo confinamiento, la obligatoriedad de las vacunas, el cambio de hora o incluso un supuesto adelanto electoral. En algunos casos existe un documento oficial, pero el mensaje que lo acompaña exagera o modifica su significado. Por eso, ante un contenido que asegura que “lo dice el BOE”, conviene comprobar directamente la publicación oficial, su fecha y qué establece realmente el documento.
4 ALERTA – Cuidado con las aplicaciones pirata para ver el fútbol gratis
La Guardia Civil ha alertado de un aumento de los fraudes relacionados con aplicaciones que prometen ver partidos de fútbol gratis, especialmente cuando se descargan fuera de las tiendas oficiales. Estas aplicaciones IPTV piratas pueden esconder software malicioso que se instala en el teléfono sin que el usuario lo detecte.
El malware puede permanecer funcionando en segundo plano y, cuando la persona abre su aplicación bancaria, mostrar una pantalla falsa para robar sus credenciales. También puede interceptar los SMS de confirmación y llegar a controlar determinadas funciones del dispositivo. La Federación de Consumidores y Usuarios (CECU) recomienda evitar aplicaciones procedentes de páginas no oficiales, redes sociales o fuentes que generen desconfianza.
Si ya se ha instalado una aplicación sospechosa, se recomienda eliminarla, realizar un análisis completo del dispositivo con un antivirus actualizado y cambiar las contraseñas de las cuentas que puedan haberse visto comprometidas. Si se han facilitado datos bancarios, hay que contactar cuanto antes con la entidad financiera y comunicar cualquier operación sospechosa.
Espacio subvencionado por el Departamento de Cultura y Política Lingüística del Gobierno Vasco.